Anthropic anunció el 8 de octubre de 2026 la Anthropic Cyber Mission, a la que define como un compromiso a largo plazo para proteger los sistemas de los que todos dependemos. La iniciativa busca dar a los defensores herramientas, investigación y recursos para asegurar su software y sus sistemas, y empieza por dos frentes: las infraestructuras críticas, con un nuevo Critical Infrastructure Defense Program (CIDP), y el software de código abierto, con un servicio llamado OSS Scanner.
La compañía justifica el movimiento con un diagnóstico directo. Los modelos de frontera pueden usarse para explotar vulnerabilidades y llevar a cabo operaciones cibernéticas, y muchas áreas de la tecnología siguen peligrosamente expuestas. Según Anthropic, adversarios patrocinados por Estados llevan años ganando posiciones en estos sistemas para poder perturbarlos, mientras que los defensores de infraestructuras críticas y la comunidad de código abierto sufren una grave escasez de recursos que este momento agrava.
El anuncio se apoya en la experiencia de Project Glasswing, el programa en el que socios de Anthropic usaron sus modelos para encontrar fallos. La empresa admite que, aunque se descubrieron muchas vulnerabilidades, todavía no se ha logrado una reducción suficiente del riesgo: encontrar fallos es más fácil que nunca, pero verificarlos, priorizarlos y corregirlos sigue siendo difícil. A comienzos de esa misma semana, Anthropic integró Glasswing en su Cyber Verification Program ampliado, que da acceso a sus modelos más capaces a muchos más defensores.
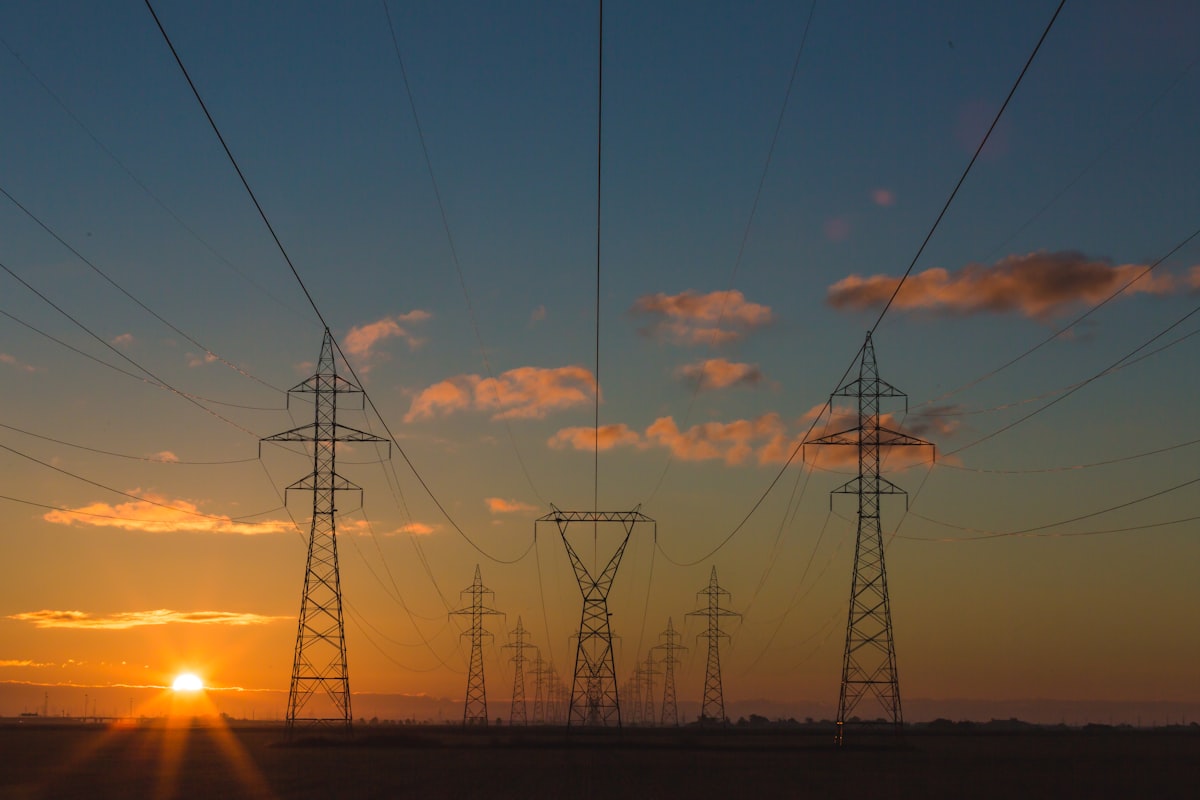
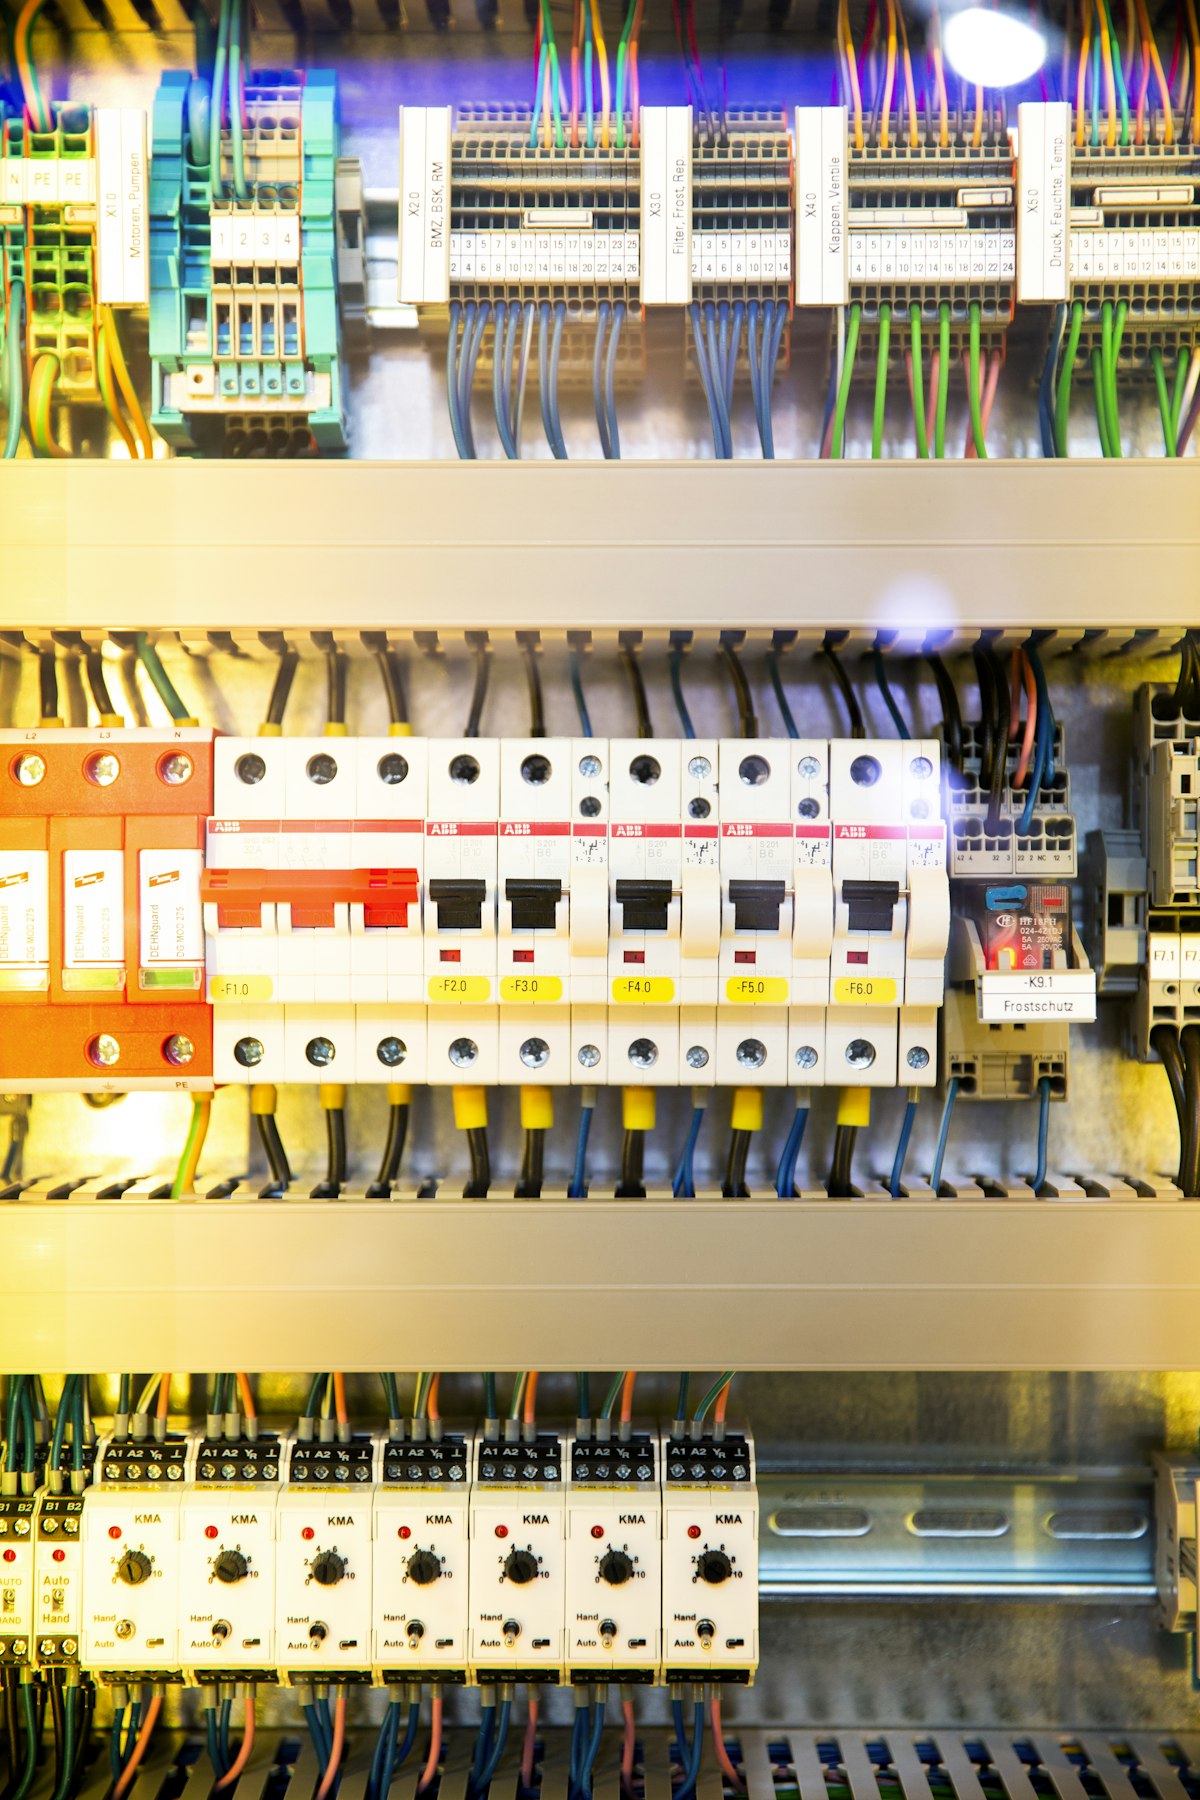
El primer frente es la llamada tecnología operativa: los controladores, el software de control y las redes industriales que hacen funcionar redes eléctricas, plantas de agua, fábricas y transportes. Estos sistemas están construidos para durar décadas y a menudo no pueden desconectarse para aplicar parches, de modo que las vulnerabilidades conocidas pueden quedar sin resolver durante años. Asegurarlos es un trabajo especializado: los equipos son propietarios, los cambios son arriesgados y un error puede detener una planta.
El CIDP lleva modelos Claude de frontera, ingenieros sobre el terreno y la investigación de amenazas de Anthropic a los proveedores de confianza en los que se apoyan los operadores. Sus socios fundadores son Accenture, Booz Allen, CrowdStrike, Deloitte, Dragos, Hitachi, Insane Cyber, Nozomi Networks, Palo Alto Networks, PwC y Rockwell Automation. La lista combina consultoras que dirigen programas de seguridad, empresas especializadas en proteger redes empresariales e industriales y fabricantes que construyen y parchean los propios equipos.
Anthropic asegura que el trabajo ya está en marcha y que varios socios utilizan Claude para corregir vulnerabilidades y ayudar a sus clientes a hacer lo mismo. La empresa reconoce que las infraestructuras críticas son difíciles de defender por muchos motivos que la IA no puede resolver, pero sostiene que los modelos de frontera pueden ayudar a encontrar y reparar debilidades antes de que se usen para cortar la electricidad o contaminar el agua. El primer paso será trabajar con un grupo reducido de proveedores para aprender qué estrategias funcionan mejor.
Los socios respaldaron el programa con declaraciones. Sam Rubin, de la unidad Unit 42 de Palo Alto Networks, afirmó que los atacantes usan la IA para encontrar y explotar exposiciones «a velocidad de máquina». Dan Gunter, fundador de Insane Cyber, señaló que los lugares que más protección necesitan, como subestaciones remotas, plataformas marinas o plantas aisladas de internet, son justo aquellos a los que no llegan las herramientas tradicionales. Daniel Bernard, de CrowdStrike, resumió que las amenazas a velocidad de máquina exigen una defensa a la misma velocidad.
Anthropic recordó además que en junio lanzó un programa de ciberdefensa para gobiernos estatales, locales, tribales y territoriales de Estados Unidos. Desde entonces, afirma, ha ofrecido modelos Claude de frontera y apoyo técnico a más de la mitad de los estados del país y a algunos de los mayores operadores públicos de infraestructuras críticas, acelerando tareas como el escaneo y parcheo de código, la respuesta a incidentes y los ejercicios de ataque simulado.
El segundo frente es el código abierto, del que depende casi todo el software y que a menudo mantienen pequeños equipos de voluntarios. Dentro de Glasswing, Anthropic escaneó cientos de proyectos muy utilizados, revisó con personas muchas de las vulnerabilidades potenciales y las comunicó en privado a sus mantenedores. Algunos de ellos, con capacidad para clasificar hallazgos a gran escala, pidieron recibir todo lo que los modelos hubieran encontrado, revisado o no. De esa petición nace OSS Scanner.
OSS Scanner es un servicio voluntario inspirado en OSS-Fuzz de Google. Los proyectos inscritos reciben escaneos periódicos de los modelos más capaces de Anthropic, entre ellos Claude Mythos, sin coste. Cada informe incluye una prueba de concepto de cómo podría explotarse el fallo, una explicación y, cuando es posible, una propuesta de corrección. Los informes los genera el modelo y se envían sin revisión humana, lo que los hace más rápidos pero también expuestos a errores, como una gravedad mal calculada. Anthropic espera una tasa de verdaderos positivos superior al 90 %.
Por eso el servicio está pensado para proyectos con capacidad para gestionar los hallazgos; para el resto, la empresa seguirá enviando avisos verificados por personas bajo su política de divulgación coordinada. Los mantenedores principales de proyectos elegibles se inscriben enviando una solicitud a un repositorio público, y la elegibilidad se decide caso por caso con criterios similares a los de OSS-Fuzz, centrados en proyectos con impacto crítico en la infraestructura y en la seguridad de los usuarios.
Anthropic también detalló su apoyo económico al ecosistema: financió a la Python Software Foundation, a Alpha-Omega y OpenSSF a través de la Linux Foundation y a la Apache Software Foundation, además de apoyar a Akrites y Gold Eagle, que coordinan informes de vulnerabilidades para no saturar a los mantenedores. El Defender Advantage Fund, lanzado en agosto, financia programas piloto y mantiene gratuito OSS Scanner. Los mantenedores pueden solicitar además suscripciones gratuitas a Claude Max.
La empresa ofrece una previsión que resume su apuesta: dentro de dos años, la IA favorecerá a la defensa, porque será más fácil detectar fallos antes de publicar el software, escribir código seguro desde cero y defender sistemas con modelos. A corto plazo, en cambio, puede no ser así. El coste de explotar vulnerabilidades ha caído, mientras que verificarlas, comunicarlas y corregirlas sigue siendo lento y depende de personas. En Glasswing, según Anthropic, pasaban a menudo meses entre el hallazgo y la corrección, y en tecnología operativa un parche puede tardar años.
En resumen, Anthropic intenta trasladar la capacidad ofensiva y defensiva de sus modelos a quienes protegen la electricidad, el agua, el transporte y el código compartido. El éxito, según la propia empresa, se medirá en que esos servicios sigan funcionando ante atacantes capaces, con menos puertas de entrada y una recuperación más rápida. Anthropic advierte de que el esfuerzo llevará años, que compartirá también lo que no funcione y que espera que otros desarrolladores, empresas de seguridad y gobiernos lancen iniciativas propias.